

Internes Protokoll: Dänemark will Chatkontrolle durchdrücken
Dänemark will die Chatkontrolle in drei Wochen durchdrücken. Am Gesetz ändert die Ratspräsidentschaft nichts, stattdessen sollen Staaten ihre Meinung ändern. Die Position Deutschlands ist maßgeblich. Darüber entscheidet Innenminister Dobrindt. Wir veröffentlichen das eingestufte Verhandlungsprotokoll.
23.09.2025 um 17:10 Uhr - Andre Meister von netzpolitk.org
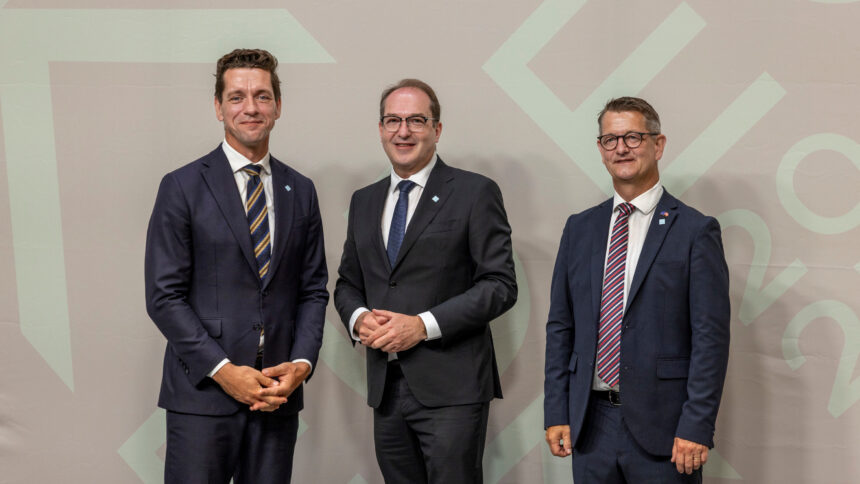 Innenminister Dobrindt (Mitte) mit dänischen Ministern für Integration und Öffentliche Sicherheit.
Seit über drei Jahren streiten die EU-Institutionen über eine verpflichtende Chatkontrolle. Die Kommission will Internet-Dienste verpflichten, die Inhalte ihrer Nutzer auf Straftaten zu durchsuchen und diese bei Verdacht an Behörden zu schicken. Das Parlament bezeichnet das als Massenüberwachung und fordert, nur unverschlüsselte Inhalte von Verdächtigen zu scannen.
Die EU-Staaten können sich nicht auf eine gemeinsame Position einigen. Bisher ist jede Präsidentschaft daran gescheitert, eine Einigung im Rat zu organisieren. Mitte September hat die Arbeitsgruppe Strafverfolgung den Gesetzentwurf erneut verhandelt. Wir veröffentlichen ein weiteres Mal das eingestufte Protokoll der Sitzung.
Zustimmung sehr schwierig
Seit Juli hat Dänemark die Ratspräsidentschaft inne. Die sozialdemokratisch geführte Regierung befürwortet die verpflichtende Chatkontrolle und Client-Side-Scanning. Dänemark will, dass die Justiz- und Innenminister den Gesetzentwurf am 14. Oktober annehmen.
Die vorherige Ratspräsidentschaft hatte vorgeschlagen, die Chatkontrolle freiwillig statt verpflichtend zu machen und verschlüsselte Kommunikation auszunehmen. Dänemark hat diese Abschwächungen wieder rückgängig gemacht.
Dänemark sagt ganz offen: „Es dürfte sehr schwierig sein, neue Ansätze zu finden, die bei den Mitgliedstaaten auf Zustimmung stoßen. Uns gehen die realisierbaren Optionen aus.“ Deshalb legt Dänemark im Prinzip einfach den alten Gesetzentwurf nochmal vor – und hofft auf ein anderes Ergebnis.
Optionen gehen aus
In der Arbeitsgruppe war Dänemark damit nicht sofort erfolgreich. Die meisten EU-Staaten „wiederholten im Wesentlichen die bereits bekannten Positionen“. Viele Staaten wollen eine weitreichende Chatkontrolle, eine Sperrminorität der Staaten lehnt das ab.
Eigentlich ist eine Chatkontrolle laut E-Privacy-Richtlinie verboten. Eine vorübergehende Ausnahme erlaubt Anbietern trotzdem, Inhalte freiwillig zu scannen. Diese Ausnahme läuft im April 2026 aus.
Kommission und Ratspräsidentschaft nutzen das als Druckmittel. Dänemark ist „sich des Zeitdrucks sehr bewusst“. Die Ratspräsidentschaft ist „in engem Austausch mit der Kommission und dem Parlament“. Es brauche „deutliche Fortschritte“, damit sich der Rat auf eine gemeinsame Position einigt.
Befürworter machen Druck
Auch zahlreiche EU-Staaten „betonten die dringende Notwendigkeit, im Lichte der auslaufenden Interims-Verordnung zu einer Einigung zu kommen“. Sowohl Gegner als auch Befürworter der Chatkontrolle fordern eine zeitnahe Einigung.
Zehn Staaten unterstützen den dänischen Vorschlag für eine verpflichtende Chatkontrolle. Darunter sind langjährige Befürworter wie Spanien, Rumänien und Ungarn.
Frankreich war lange skeptisch und wartete „auf eine Entscheidung auf allerhöchster Ebene“. Jetzt ist Paris „im Großen und Ganzen“ einverstanden mit dem Entwurf. Frankreich begrüßt sowohl verpflichtende Chatkontrolle als auch Client-Side-Scanning. „Die Verhältnismäßigkeit sei gewahrt.“
Weiterhin keine Zustimmung
Fünf Staaten lehnen den dänischen Vorschlag ab. Polen unterstützt den Kampf gegen sexuellen Kindesmissbrauch, dafür muss Prävention verstärkt werden. Einer Chatkontrolle kann Warschau „weiterhin nicht zustimmen“, sie stelle „Datenschutz und Privatsphäre“ in Frage.
Die Niederlande und Luxemburg unterstützen ebenfalls das Ziel, sexuellen Kindesmissbrauch besser zu bekämpfen. Doch mit der verpflichtenden Chatkontrolle sind sie „nicht einverstanden“. Auch Tschechien lehnt den Vorschlag ab. Die Chatkontrolle ist nicht verhältnismäßig.
Österreich verweist ebenfalls auf seine „bereits bekannte und unveränderte Position“. Der Nationalrat hat eine Chatkontrolle vor drei Jahren abgelehnt. Die österreichische Bundesregierung ist an diesen Beschluss gebunden.
Mehr politische Aufmerksamkeit
Andere Staaten positionieren sich nicht eindeutig. Schweden prüft den Vorschlag noch und arbeitet an einer Position. Finnland sieht den Vorschlag „ambivalent“, er enthalte gute und „problematische Bestimmungen“. Die Slowakei prüft ebenfalls weiter, dabei stehen „Cybersicherheit und Grundrechte im Fokus“.
Lettland bewertet „den Text positiv“. Es sei aber noch unklar, „ob dieser auch politische Unterstützung finde“. Grund sei, dass „der Vorschlag über die Sommerpause vermehrt politische Aufmerksamkeit erhalten habe“. Das dürfte an der Kampagne Fight Chat Control liegen, die nicht sehr genau und transparent ist, aber einige Reichweite erreicht.
Das entscheidende Land bleibt Deutschland. Bisher war die Bundesregierung gegen Client-Side-Scanning und Scannen verschlüsselter Kommunikation. Das Innenministerium unter CSU-Minister Alexander Dobrindt will diese Position aufweichen. Die deutsche Delegation „verwies auf die noch andauernde Meinungsbildung innerhalb der Bundesregierung“. Wenn Deutschland kippt, kommt die Chatkontrolle.
Keine fehlerfreie Technologie
Viele Experten kritisieren die Chatkontrolle als gefährlich und unverhältnismäßig. Der Juristische Dienst des EU-Rats bezeichnet sie als rechtswidrig und erwartet, dass Gerichte das geplante Gesetz wieder kippen.
Hunderte Wissenschaftler kritisieren „inakzeptabel hohe Raten an Fehlalarmen und Fehldetektionen“. In der Arbeitsgruppe gesteht auch die Kommission, „dass es realistischerweise keine Technologie gäbe, die fehlerfrei funktioniere“. Trotzdem gehen die Beamten davon aus, dass Unternehmen „zu viele False Positives“ irgendwie verhindern können.
Die Kommission ist gesetzlich verpflichtet, einen Bericht über die freiwillige Chatkontrolle vorzulegen. Anhand von Statistiken soll sie Verhältnismäßigkeit und technischen Fortschritt bewerten. Die Frist war am 4. September. Bis heute gibt es diesen Bericht nicht. Damit bricht die Kommission ihr eigenes Gesetz. Bereits vor zwei Jahren hat die Kommission die gesetzliche Frist gerissen und konnte die Verhältnismäßigkeit der Chatkontrolle nicht belegen.
Deutschland entscheidet
Unter dem Strich hat auch die neueste Verhandlungsrunde keine Einigung gebracht. Ratspräsidentschaft und Kommission haben keine Mehrheit für eine verpflichtende Chatkontrolle. Doch sie sind nicht bereit, die Chatkontrolle fallenzulassen oder abzuschwächen.
Stattdessen schlagen sie immer wieder das Gleiche vor. Sie hoffen, dass manche EU-Staaten ihre Position ändern. Wenn die deutsche Bundesregierung ihre Meinung ändert, könnten sie damit Erfolg haben.
Dänemark will eine Entscheidung innerhalb der nächsten drei Wochen. Letzte Woche sollten die EU-Staaten schriftliche Kommentare und Anmerkungen einreichen. Am 9. Oktober tagt die Arbeitsgruppe erneut. Am 14. Oktober treffen sich die Justiz- und Innenminister. Wenn es nach Dänemark geht, bringen sie dort das Chatkontrolle-Gesetz auf den Weg.
Hier das Protokoll in Volltext:
- Geheimhaltungsgrad: Verschlusssache – Nur für den Dienstgebrauch
- Datum: 15. September 2025
- Von: Ständige Vertretung der BRD bei der EU
- An: Auswärtiges Amt
- Kopie: BKAmt, BMI, BMJV, BMF, BMWE, BMBFSFJ, BMDS
- Betreff: Sitzung der RAG Strafverfolgung am 12. September 2025
- Zweck: Zur Unterrichtung
- Geschäftszeichen: 350.80
Sitzung der RAG Strafverfolgung am 12. September 2025
I. Zusammenfassung und Wertung
TOP 3: Grundlage der Aussprache bildete der am 24. Juli von der DNK Präsidentschaft übermittelte überarbeitete Kompromisstext. Vor dem Hintergrund, dass das EP eine Verlängerung der Interims-VO nur in Aussicht gestellt hat, sofern eine Einigung im Rat erreicht wird, kündigte Vorsitz an, auch weiterhin im JI-Rat am 14. Oktober 2025 eine teilweise Allgemeine Ausrichtung anzustreben.
Alles netzpolitisch Relevante
Drei Mal pro Woche als Newsletter in deiner Inbox.
Zahlreiche wortnehmenden MS wiederholten im Wesentlichen die bereits bekannten Positionen und kündigten schriftliche Ergänzungen im Nachgang an.
Vorsitz bat um Übermittlung der schriftlichen Kommentare und Anmerkungen bis 19.09.2025 und kündigte weitere RAGS-Polizei Sitzungstermine für den 09. Oktober, 10. November und 03. Dezember, ohne inhaltliche Konkretisierung, an.
Bei TOP 5 unterstrichen die MS die Bedeutung der Bekämpfung von Online-Betrug. Neben dem immensen wirtschaftlichen Schaden sei auch der Vertrauensverlust der Bevölkerung zu bedenken. Die Strafverfolgung sei insbesondere mit Drittstaaten schwierig und Informationsaustausch sowie Rechtshilfeverfahren könnten mit der Schnelligkeit der Kriminellen bei diesem Phänomen nicht mithalten. KOM solle auch dies bei der Erarbeitung eines Aktionsplans berücksichtigen. MS könnten bis zum 17. Oktober schriftliche Kommentare einreichen.
II. Im Einzelnen
TOP 1: Tagesordnung wurde mit Ergänzungen unter AOB angenommen.
TOP 2: Information from the Presidency
VO Schleuserkriminalität: Es gab zwei technische Triloge, die insgesamt sehr konstruktiv verlaufen seien. Vorsitz werde das 4-Spalten Dokument in Vorbereitung der Sitzung der JI-Referent*innen am 17. September übermitteln (mittlerweile erfolgt)
EU Roadmap Drogen- und OK-Bekämpfung: Vorsitz wolle sich auf die Umsetzung von einzelnen Themenbereichen konzentrieren (u.a. Mobilisierung Zoll/Grenzschutz/Sondereinheiten, Rekrutierung von Kindern und Jugendlichen, Synthetische Drogen, Justizielle Zusammenarbeit). Die Diskussionen hierzu würden in der HDG geführt.
Temporary Core Group RAGS Netzwerke: Die erste Sitzung habe stattgefunden. Kernaufgabe sei die Erarbeitung einer Priorisierung der RAGS Netzwerke. Zudem solle eine einheitliche governance Struktur entwickelt werden. Die erste Sitzung habe gezeigt, dass insbesondere die Erarbeitung von validen Kriterien zur Priorisierung schwierig werden könnte. Zur nächsten Sitzung der Core Group mit Vertretern der Netzwerke (29. September, virtuell) solle ein Fragenkatalog beantwortet werden, um die Arbeit der Netzwerke und deren Struktur besser zu verstehen. Eine weitere Sitzung der Kerngruppe sei am 1. Oktober vorgesehen, um die Kriterien für eine Priorisierung zu diskutieren. Vorsitz hoffe zur Vorbereitung auf schriftliche Kommentare der MS und der KOM. Die RAGS werde sich am 9. Oktober wieder mit dem Thema befassen.
EU Abkommen mit Lateinamerikanischen Ländern: EP habe der Unterzeichnung des Abkommens mit BRA zugestimmt. Die Unterzeichnung ECU solle am Rande der UN-Vollversammlung am 23. September stattfinden.
Die nächsten Sitzungen der RAGS finden am 9. Oktober (NICHT 7. Oktober), am 10. November (NICHT 14. November) sowie am 3. Dezember (Vormittags gemeinsame Sitzung mit RAGS-C) statt.
TOP 3: Proposal for a Regulation of the European Parliament and of the Council laying down rules to prevent and combat child sexual abuse (11596/25)
Vorsitz eröffnete die Sitzung mit einer kurzen Zusammenfassung der am Kompromisstext vorgenommenen inhaltlichen und technischen Veränderungen. Ergänzend verwies Vorsitz auf die Ausführungen dazu im Presidency Flash.
Zahlreiche wortnehmende MS (ESP, DEU, POL, AUT, HUN, ROU, SWE, IRL, CYP) betonten die dringende Notwendigkeit, im Lichte der auslaufenden Interims-VO zu einer Einigung zu kommen und kündigten die Übermittlung schriftlicher Kommentare an (AUT, POL, EST, ITA, FIN, HRV, PRT).
BEL teilte mit, den aktuellen Kompromissvorschlag im Prinzip mittragen zu können. Der Text sei in dieser Form nützlich und effizient. Eine Anpassung wird in Bezug auf die Zugänglichkeit von Treffern bei Aufdeckungen angeregt: Treffer könnten beim jeweiligen Diensteanbieter vorgehalten und erst bei Zustimmung durch die zuständige Behörde bzw. ein Gericht übermittelt werden, z.B. bei anhängigen Ermittlungsverfahren oder Anzeigen. Dann könne die Detektion auch in verschlüsseltem Umfeld erfolgen. BEL werde hierzu Textvorschläge übermitteln.
ITA äußerte Zweifel in Bezug auf die Einbeziehung von neuem CSAM in den Anwendungsbereich, zudem solle Audiokommunikation umfassender definiert werden.
Für LTU stehe die Wahrung der Grundrechte im Fokus, gleichzeitig solle der Kompromissvorschlag aber auch so ambitioniert wie möglich sein. LTU unterstütze den Vorschlag weiterhin.
EST merkte an, der Text solle in Bezug auf Altersverifikation (Art. 28 DSA) an den DSA angeglichen werden. DSA und DSGVO sollten im Text ausdrücklich genannt und darauf Bezug genommen werden. Im Übrigen könne EST die Änderungen in Art. 10 nicht mittragen. Der Zugang zu Verschlüsselung müsse an einer einheitlichen Stelle behandelt werden.
LVA bewertet den Text positiv, ob dieser auch politische Unterstützung finde, sei aber noch unklar, da der Vorschlag über die Sommerpause vermehrt politische Aufmerksamkeit erhalten habe.
ESP unterstrich deutlich, den Vorschlag weiterhin vollumfänglich zu unterstützen und machte klar, dass die Signale aus dem EP zur möglichen Verlängerung der Interims-VO nicht gut seien.
Vorsitz bestätigt, dass man sich des Zeitdrucks sehr bewusst sei und sich diesbezüglich in engem Austausch mit der KOM und dem EP befinde. Um mit den Trilogverhandlungen zu beginnen, brauche es deutliche Fortschritte im Rat.
SVK gab an, den Vorschlag weiterhin zu prüfen. Hierbei stünden Cybersicherheit und die Grundrechte im Fokus. Ein nicht-selektives Scannen von Kommunikation sei problematisch, daher könne man derzeit noch keine positive Rückmeldung geben.
CZE äußerte Zweifel an der Verhältnismäßigkeit des Vorschlages und kündigte an, diesen im Falle einer Abstimmung abzulehnen.
POL teilte mit, dem Vorschlag weiterhin nicht zustimmen zu können und legte Prüfvorbehalt ein. Man unterstütze das Ziel der CSA–VO aber nicht so, wie im aktuellen Kompromissvorschlag. Prävention müsse verstärkt werden. Generell sei man gegen alles, was Datenschutz und den Schutz der Privatsphäre in Frage stelle.
FIN sah den Vorschlag ambivalent; er enthalte Regelungen, die einen stärkeren Schutz böten, aber eben auch problematische Bestimmungen.
BGR unterstützte ausdrücklich den Vorschlag, auch in Bezug auf Altersverifikation.
AUT verweist auf die bereits bekannte und unveränderte Position und kündigte schriftliche Kommentare mit weiteren technischen Anmerkungen an. Vorsitz verwies auf AUT Nachfrage zum Zeitplan und weiteren Vorgehen auf den Presidency Flash und bekräftigt das Vorhaben, am 14. Oktober zu einer Allgemeinen Ausrichtung zu kommen.
DEU trug weißungsgemäß vor, legte weiterhin Prüfvorbehalt ein und verwies auf die noch andauernde Meinungsbildung innerhalb der Bundesregierung und die Notwendigkeit einer regierungsabgestimmten Position.
Wir sind ein spendenfinanziertes Medium
Unterstütze auch Du unsere Arbeit mit einer Spende.
PRT sah den Text als in die richtige Richtung gehend an. Est müsse nochmal geprüft werden, ob die im Flash angekündigten Änderungen bereits alle in den Text übernommen seien. PRT gab weiterhin zu bedenken, dass der Erfolg des EU-Zentrum wesentlich davon abhinge, wie gut die Regelungen zu den nationalen Strukturen der MS passten.
HUN hielt seinen Prüfvorbehalt aufrecht, dieser sei aber positiv und nur aus technischen Gründen notwendig. Angemerkt wurde weiterhin, dass die in Art. 24 Abs. 6 genannte Frist von 3 Monaten zu lang sei, HUN schlage unverzüglich bis max. 8 Tage vor (auch FRA). Vorsitz erwiderte, man habe sich in Bezug auf die Frist von 3 Monaten an der NIS–RL orientiert und diese von dort übernommen.
IRL unterstützt den Kompromissvorschlag, dieser biete einen deutlichen Mehrwert. Die zusätzlichen Safeguards gewährleisten eine gute Balance zwischen Datenschutz und Kinderschutz.
FRA zeigte im Großen und Ganzen Einverständnis mit dem vorliegenden Text. Es sei gut, dass die Aufdeckungsanordnungen wieder enthalten seien. Ebenso sei es zu begrüßen, dass die Risikoklassifizierung und Client-Side-Scanning enthalten seien. Die Verhältnismäßigkeit sei gewahrt. Wichtig sei, die Humankontrolle bei Treffern zu gewährleisten. FRA hätte daher gerne das Hit-System wieder im Text, um die Zahl der False Positives zu verringern. Zudem müsse es die Möglichkeit geben, Dienste bei entsprechenden Erkenntnissen schnell zu „Hochrisikodienst“ hochstufen zu können. Da Sextortion ein großes Problem in FRA sei, plädiere FRA für eine kürzere Review Frist beim Grooming (18 Monate anstatt 3 Jahre). FRA begrüßte zudem die Zertifizierung von Aufdeckungstechnologien, sowie die vorgesehene Verlängerung der Interims-VO um 72 Monate.
Vorsitz erläuterte, dass das Hit-System von zahlreichen MS als kritisch bewertet wurde und man es daher herausgenommen habe.
ROU unterstützte den Text, würde die Risikokategorisierung aber lieber auf 2 anstatt 3 Kategorien beschränken.
NLD und LUX unterstützen das Ziel des VO-Entwurfes, zeigten sich aber mit dem Kompromisstext nicht einverstanden und verwiesen auf die bekannten Positionen. Kritisch bewerte NLD zudem auch Ausgestaltung der Zustimmung durch den Nutzer.
SWE gab sich insgesamt positiv und begrüßte, dass die Aufdeckungsanordnung und die Verschlüsselung wieder aufgenommen wurden. Man prüfe den Kompromisstext jedoch noch und arbeite an einer Position. SWE frage sich aber, ob die aktuelle Formulierung in Bezug auf E2EE eine Beschränkung im Hinblick auf künftige Technologien darstellen könnte.
Vorsitz verwies in Bezug auf die Formulierung von Art. 1 Abs. 5 auf die Arbeit unter den vorangegangenen Ratspräsidentschaften, darauf basiere die Formulierung. Man sähe darin das notwendige Gleichgewicht zwischen Kinderschutz und Schutz von Privatsphäre und Cybersicherheit.
HRV begrüße die letzten Änderungen im Text. Man wünsche sich aber eine klarere Begriffsbestimmung in Bezug auf die Client-Side-Scanning-Technologie und visuelle Inhalte.
CYP stimmt dem Kompromissvorschlag zu und gab an, alles zu unterstützen, was dafür sorge, dass die Bürger sicherer seien. Der Text ginge in die richtige Richtung. Der VO-Entwurf habe höchste Priorität.
KOM berichtete auf Nachfrage BEL, dass der Evaluierungsbericht zur Umsetzung der Interims-VO in Arbeit sei und schnellstmöglich vorgelegt werde. Die Datensammlung sei schwierig gewesen und zahlreiche Nachfragen erforderlich gewesen, was die Verzögerung erkläre.
KOM führte weiterhin aus, dass sich nach Auskunft von NCMEC die Anzahl der Fälle von Sextortion um das 12-fache erhöht habe. Die Zahlen von Grooming und finanzieller Erpressung seien extrem gestiegen. Z.B. in Südafrika und auf den Philippinen hätten sich OK-Gruppierungen hierauf spezialisiert. Nach NCMEC Zahlen müsse man davon ausgehen, dass dieses Phänomen bereits zu 3.000 Selbstmorden von Kindern geführt haben.
Insgesamt sei die Anzahl an NCMEC-Meldungen seit Einführung der E2EE im Facebook Messenger um 7 Mio. gesunken. Insgesamt seien aber bei Anbietern ohne E2EE die Meldungen gestiegen. Das zeige deutlich, dass verschlüsselte Kommunikation im Anwendungsbereich der CSA–VO verbleiben müsse.
Zum Thema False Positives müsse klar kein, dass es realistischerweise keine Technologie gäbe, die fehlerfrei funktioniere. Unternehmen würden aber nie eine Technologie verwenden, die zu viele False Positives erzeugt. Und auch das EU-Zentrum würde eine solche nicht akzeptieren oder gar zertifizieren, um eine Überflutung mit Falschmeldungen zu verhindern.
Zu dem von BEL vorgeschlagenen Verfahren führte KOM aus, dass es praktisch nicht zu handhaben wäre, die Treffer zunächst ausschließlich beim Anbieter zu speichern. Wie solle die Strafverfolgung Kenntnis davon erlangen? Man könne nicht akzeptieren, dass Kinder missbraucht würden, Anbieter auch entsprechende Hinweise dazu hätten, diese aber erst ans Licht kämen für den Fall, dass es bereits ein Ermittlungsverfahren gäbe. Das sei absolut inakzeptabel.
Vorsitz bat abschließend um Übermittlung der schriftlichen Kommentare und Anmerkungen bis 19.09.2025 zur Vorbereitung der (teilweisen) Allgemeinen Ausrichtung im Rahmen des JI-Rates am 14. Oktober 2025.
TOP 4: Network for the Prevention of Child Sexual Abuse
KOM informierte kurz über die Pläne für ein Netzwerk zur Prävention von sexuellem Kindesmissbrauch. Einladungen zur Nominierung von Expert*innen seien versandt worden, zuletzt mit Schreiben/Email an die StäVen vom 11.9.2025. Die Nominierten sollten in der öffentlichen Verwaltung arbeiten und einen entsprechenden professionellen Hintergrund haben. Nominierungen müssten bis 30. September erfolgen.
TOP 5: Online fraud: Stepping up the fight against online fraud in the EU (12499/25)
FIN präsentierte die nationalen Plattformen für die Kommunikationsmit dem Privatsektor (Bank Inquiry System, LEA Warrant Management and lawfull interception, Phenomen-level exchange of information). Diese diene insbesondere auch der Prävention. Präventionskosten seien insgesamt steigend und man wolle mit passenden Instrumenten diese Kosten senken. Die Plattformen würden auch bei der Nachverfolgbarkeit von kriminellen Gewinnen helfen.
Europol präsentierte die Erkenntnisse der Bereiche EFECC und EC3 und kündigte eine Veröffentlichung zu spoofing an.
Auf Basis der im Bezugsdokument übermittelten Fragen fand eine umfassende Aussprache statt. Die Bedeutung des Themas wurde von allen wortnehmenden MS (EST, BGR, POL, CZE, FRA, DEU, BEL, SWE, SVN, NLD, GRC, LVA, CYP, LTU, SVK, ESP, FIN, AUT, PRT, DNK, ROU, HRV) betont. Viele MS nannten Investitionsbetrug sowie fake shops/Banken als häufigste Form des online Betruges (DEU, BGR, LTU, FIN, HRV, SVK, PRT, AUT, SVN, BEL, FRA, CZE). Als weitere Bedrohungen wurden Schockanrufe/falsche Polizei- oder Behördenmitarbeiter*innen (DEU, BEL, EST, CZE, LVA, LTU, SVK) und Kontaktbetrug u.a. romantic scam (SWE, FRAU, DEU, POL). Neben dem wirtschaftlichen Schaden sei auch der Vertrauensverlust der Bevölkerung bzw. ein entsprechendes Unsicherheitsgefühl zu beachten (NLD, LVA, PRT). Die Problematik werde durch die Einsatzmöglichkeiten von KI noch verstärkt (DEU, ROU, POL, CZE, HRV). Als besondere Herausforderung sahen die meisten Staaten die grenzüberschreitende Zusammenarbeit an. Gewinnes seien immens und würden schnell auf ausländische Konten verschoben. Auch säßen die Tätergruppierungen meist im Ausland (DEU, HRV). Ein möglicher künftiger Rechtsrahmen müsse dies berücksichtigen; aktuell sei die grenzüberschreitende Zusammenarbeit, insbesondere mit Drittstaaten viel zu langsam oder gar unmöglich. Der Informationsaustausch müsse deutlich schneller werden (DEU, EST, POL, FRA, SWE, NLD, LTU, SVK, PRT), hierbei könnten öffentlich-private Partnerschaften hilfreich sein. Man müsse die Privatwirtschaft stärker in die Pflicht nehmen. Zudem seien verstärkte Sensibilisierungskampagnen und weitere Präventionsmaßnahmen sinnvoll (DEU, EST, BGR, SVK, ROU, CZE, FRA, SWE, GRC, NLD, PRT). Neben uns erwähnten auch NLD, FIN, FRA und KOM Europol als wichtigen Partner bzw. erwähnten EMPACT als Möglichkeit der Zusammenarbeit.
KOM dankte für die Diskussion und sagte zu, die Beiträge bei der Erarbeitung eines Aktionsplans zu berücksichtigen. Man werde sicherlich die Problematik der verbesserten Kooperation und Koordination aufgreifen und versuchen, einen automatisieren Informationsaustausch zu fördern. Wichtig sei ein ganzheitlicher und multidisziplinärer Ansatz. So habe es schon vereinzelt Kooperationen zwischen Strafverfolgung und Verbraucherschutz gegeben. Beim EMPACT habe man eine einsprechende OA vorgeschlagen. Es habe sich aber kein Action Leader hierfür gefunden.
Vorsitz sagte zu, die Diskussion weiter zu verfolgen und bat um schriftliche Kommentare bis zum 17. Oktober.
TOP 6: AOB
KOM berichtete kurz über die fortlaufenden Arbeiten zur Zukunft von Europol. Es habe in den letzten Monaten neben dem Kick-off Treffen auch Diskussionen im COSI sowie beim Europol Verwaltungsrat gegeben. Man befinde sich zudem im engen Austausch mit Europol. KOM habe zusätzliches Personal gewonnen und einen beträchtlichen Anstieg der Mittel für den nächsten MFR angemeldet. KOM plane nun die angekündigten technischen Workshops (6./7. November, 18/19. Dezember). Einladungen mit weiteren Informationen würden in Kürze übersandt. Der Evaluierungsbericht gemäß Art. 68 werde demnächst abgeschlossen. Zudem bereite ein Vertragsnehmer derzeit eine Studie durch, die in ein staff working document einfließen solle. KOM appeliere an de MS, den Vertragsnehmer hierbei zu unterstützen.
KOM berichtete zudem über eine Machbarkeitsstudie zum Thema Polizeiausbildung. Ziel sei eine Verbesserung des Ausbildungsniveaus insbesondere im Bereich der internationalen Zusammenarbeit. Auch hierbei werde es umfangreiche Konsultationen geben. CEPOL sei eingebunden. Ein „Validierungsworkshop“ sei am 17. Dezember geplant.
Wir wollen bei VW nicht den Tod produzieren
von VW-Arbeiter:innen
Wir dokumentieren hier ein ursprünglich bei LabourNet veröffentlichtes Flugblatt von VW-Arbeitern, in dem sie dazu aufrufen, Widerstand gegen Krieg und Militarisierung zu leisten und sich gegen das Umfunktionieren der VW-Werke für die Kriegsproduktion zu wehren.
***
Wird bald auch bei VW die Auto- in die Rüstungsindustrie umgewandelt? Grüne, SPD und CDU haben sich auf ein Sondervermögen geeinigt. Dieses Sondervermögen lässt sich nicht durch ein paar Kürzungen beim Bürgergeld finanzieren: Reduzierung von Rente, Wegfall eines Feiertags, Anhebung der Mehrwertsteuer – die Kürzungsideen kennen keine Grenze außer die, dass Vermögende von der Rüstungsfinanzierung ausgenommen sind. Goldgräberstimmung kommt bei den Herrschenden und ihren Lakaien auf und sie haben todbringende Ideen, was mit unseren Geldern passieren soll. Schließlich lässt sich damit Geld verdienen. Macht es Sinn, in einer atomaren Welt der Rüstung, die es ermöglicht, in nur sieben Minuten alles Leben auf diesem Planeten zu zerstören, weiter aufzurüsten? Für Rheinmetall-Chef Armin Papperger und Volkswagen-Chef Oliver Blume ja, denn hier lassen sich auf dem Rücken der Bevölkerung Profite in ungeahntem Ausmaß machen.
Volkswagen-Chef Oliver Blume will den Konzern mit Militäraufgaben betreuen, so der Manager auf der jüngsten Investoren-Konferenz (Auto, Motor Sport, 13. März 2025). Rheinmetall-Chef Armin Papperger hat das VW-Werk in Osnabrück als „gut geeignet“ für die Produktion von Rüstungsgütern bezeichnet. Zuvor hatte sich VW-Chef Oliver Blume offen für eine Umwidmung des Werkes gezeigt (NDR, 14. März 2025).
Die Rüstungsproduktion als bestmögliche Umverteilungsmaschinerie
Ein Sondervermögen für Kriegsgerät hat keinen nützlichen Gebrauchswert. Im besten Fall steht das Kriegsgerät herum, bis es verrottet. Im schlimmsten Fall bringt es Zerstörung und Tod. Was könnte man für schöne Bedürfnisse mit dem Rüstungssondervermögen verwirklichen! Renten, von denen jede:r Leben kann, gute Gesundheitsvorsorge, Arbeitszeitverkürzung bei vollem Lohnausgleich, eine sinnvolle Umstellung der Produktion hin zu Produkten, die allen nutzen wie zum Beispiel der Ausbau des ÖPNV.
Die Mächtigen und Kriegstreiber sitzen geschützt in ihren Hochsicherheitsvillen und schauen sich Krieg wie eine Netflix-Serie oder ein Fußballspiel im sicheren Abstand an und verdienen unvorstellbar viel Geld daran. Sterben sollen andere, im Kampf um seltene Erden und andere Rohstoffe. China und Russland auf der einen Seite, wir auf der anderen Seite.
Sollen bald Waffen bei VW produziert werden, mit denen die VW-Arbeiter:innen aus dem ehemaligen Werk Kaluga in Russland umgebracht werden sollen, oder werden die Waffen fit gemacht, damit unsere Arbeitskolleg:innen in China getötet werden sollen? Wir wissen es nicht. Aber was wir wissen, ist: Den Herrschenden und Vermögenden ist es egal, Hauptsache es lässt sich Profit machen. Wer entscheidet darüber, ob wir bald den Tod bei VW produzieren? Wir, die Belegschaft, jedenfalls nicht. Und genau da liegt das Problem. Im Paragraf 2 der Satzung der IG Metall wurde nach dem Zweiten Weltkrieg Vergesellschaftung als Ziel festgeschrieben. Ein Hintergrund ist, dass wir selbst entscheiden sollten, was und unter welchen Bedingungen produziert wird. Die aktuelle Entwicklung macht deutlich, dass die Vergesellschaftung der Betriebe keine Zukunftsaufgabe ist, sondern eine Gegenwartsaufgabe, wenn wir nicht in der Apokalypse enden wollen.
Wir VW-Beschäftigte rufen alle auf: Leistet Widerstand gegen Rüstungsproduktion und Tod. Unsere Mutter Erde und unser Vaterland sind international!
Konstantin Antjuschin, VW-Arbeiter Kassel; Hidir Budak, VW-Arbeiter Kassel; Michael Stephan Werner, VW-Arbeiter Wolfsburg; Sven Schramm, Sachsen GmbH Gläserne Manufaktur; Thorsten Donnermeier, VW-Arbeiter Kassel; Nikolaj Graf, VW-Arbeiter Kassel; Lars Hiersekorn, Braunschweig
_
https://communaut.org/de/wir-wollen-bei-vw-nicht-den-tod-produzieren

Preseartikel aus dem Merkur Online von Magnus Reitinger
Ein gefälschtes, von Unbekannten erstelltes „Amtsblatt der Stadt Weilheim“ sorgt für Aufregung: In der am Freitag großflächig verteilten Hauswurfsendung heißt es, die Stadt habe nun anstelle der AfD das frühere Starlight-Kino angemietet. Das ist erfunden.
Es ließ viele Weilheimer aufhorchen, was sie am Freitag (19. September) in ihren Briefkästen fanden und was auch in sozialen Netzwerken kursiert: Offenbar flächendeckend im Stadtgebiet haben Unbekannte über Nacht eine Hauswurfsendung verteilt, die sich als „Sondermitteilung des Stadtrats und der Stadtverwaltung“ ausgibt – im Erscheinungsbild des offiziellen Amtsblatts der Stadt Weilheim. Selbst wer das Amtsblatt, das seit 2024 nurmehr digital auf der Website der Stadt veröffentlicht wird, regelmäßig liest, hat nicht auf Anhieb erkannt, dass diese „Sondermitteilung“ eine Fälschung ist.
Angebliches „Amtsblatt“ in Sachen AfD-Domizil ist eine Fälschung
Deshalb hat das Rathaus, in dem laut Bürgermeister Markus Loth schon in der Früh Anrufe und E-Mails zu der Wurfsendung eingegangen waren, schnell reagiert. Noch am Freitagvormittag wurde per Pressemitteilung sowie Hinweis auf der Stadt-Homepage erklärt, dass es sich bei der angeblichen „Sondermitteilung“ im Amtsblatt-Gewand „um eine Fälschung handelt“.
Auf dieser Fälschung – einem doppelseitig bedruckten, hochwertig anmutenden Din A 4-Blatt, das dem Amtsblatt nachempfunden ist – heißt es, der Weilheimer Stadtrat habe in einer Sitzung am 11. September beschlossen, diese Mitteilung herauszugeben. Weder habe es am 11. September eine Stadtratssitzung gegeben, so stellt die Stadt klar, noch den Beschluss zur Herausgabe einer Sondermitteilung. „Wir bitten die Bürgerinnen und Bürger, sich von solchen Falschmeldungen nicht verunsichern zu lassen“, so Bürgermeister Loth in der Pressemitteilung: „Natürlich werden wir der Sache nachgehen.“ Die Stadt Weilheim, heißt es weiter, „hat bereits die Polizei informiert und behält sich weitere Schritte gegen die Herausgeber dieser Fälschung vor“.
Gefälschtes und von Unbekannten verteiltes „Amtsblatt“: Stadt hat Anzeige erstattet
Auf Anfrage der Heimatzeitung sagte Loth am Freitagmittag, die Stadt habe bei der Polizei wegen der gefälschten Bekanntmachung Anzeige erstattet. Es gehe um die Tatbestände der Urkundenfälschung und der Amtsanmaßung. Seitens der Polizeiinspektion Weilheim gab es gegenüber unserer Zeitung am Freitag keinen Kommentar zu der Sache: Man könne „aktuell gar nichts dazu sagen“, hieß es auf Nachfrage.
In dem gefälschten „Amtsblatt“ geht es um die Immobilie des https://www.merkur.de/lokales/weilheim/weilheim-ort29677/geruechte-bestaetigt-afd-zieht-in-ehemaliges-starlight-kino-93568536.html","storyElementPosition":19,"storyElementCount":34}}" data-id-em="1">früheren Starlight-Kinos an der Schützenstraße, das seitens der AfD angemietet wurde und derzeit umgebaut wird (wir berichteten). Die geplante Nutzung für AfD-Veranstaltungen mit bis zu 200 Personen, so heißt es in der Wurfsendung mit Verweis auf „die im Juni 2025 erfolgte Aufnahme der AfD Bayern und aller dazugehöriger Verbände in das ,Verzeichnis extremistischer Organisationen des Freistaates Bayern‘“, lasse sich „nicht mit dem von der Stadt Weilheim vertretenen Leitbild vereinbaren“, das vom Stadtrat 2017 beschlossen wurde: „Hierbei fallen insbesondere die Formulierungen ,Weilheim ist eine solidarische Stadtgesellschaft‘ und ,Weilheim ist eine weltoffene Stadt, in der Menschen unterschiedlicher Herkunft in gegenseitiger Achtung gerne miteinander leben‘ ins Gewicht.“
„Durch beidseitige Gesprächsbereitschaft“, so wird in dem angeblichen „Amtsblatt“ ausgeführt, habe der Vermieter des Gebäudes nun überzeugt werden können, dieses an die Stadt Weilheim selbst zu vermieten. Es solle nun als „gemeinnützige Kulturstätte“ genutzt werden, dafür sollten Weilheims Bürger bis 30. September „kreative Vorschläge“ an die Stadt schicken. Doch wie gesagt: Das ist eine Falschmeldung. Bei der Wurfsendung handelt es sich um eine Fälschung.
Rätselraten um mögliche Verfasser des gefälschten „Amtsblatts“
Wer hinter dieser Fälschung stecken könnte, diesbezüglich sind nun allerlei Gerüchte in Umlauf. Er selbst habe „keine Ahnung, woher das kommen könnte“, so Bürgermeister Loth gegenüber der Heimatzeitung, es habe im Vorfeld keinerlei Anzeichen gegeben. Zu den AfD-Plänen fürs einstige Kino sagt Loth, bis dato sei für das Gebäude kein Antrag auf Umnutzung bei der Stadt eingegangen. Womöglich sei für das Vorhaben auch gar kein Antrag nötig. Die Stadt habe jedoch das Landratsamt um eine entsprechende Prüfung gebeten; diese laufe gerade.
Berliner Datenmarktplatz "Datarade": Das gefährliche Geschäft mit Standortdaten geht weiter
Vor einem Jahr erhielten wir einen Datensatz mit Milliarden Handy-Standortdaten aus Deutschland, vermittelt über einen Berliner Datenmarktplatz. Politiker*innen warnten vor einer Gefahr für die nationale Sicherheit. Neue Recherchen zeigen, wie der Marktplatz dem Geschäft weiter eine Plattform bietet.
16.09.2025 um 13:59 Uhr - Sebastian Meineck, Ingo Dachwitz - von netzpolitik.org
 Angepriesen. (Symbolbild) – Korb: Pixabay; Nebel: Vecteezy; Montage: netzpolitik.org
Exakte Standortdaten von Millionen Handys weltweit lassen sich einfach online kaufen. Datenhändler verschleudern sie sogar als Gratis-Kostprobe. Bereits diese kostenlosen Datensätze sind so umfangreich, dass sich damit Massenüberwachung betreiben lässt. Das haben unsere bisherigen Recherchen zu den Databroker Files mit dem Bayerischen Rundfunk gezeigt. Aus den Daten lassen sich teils detaillierte Bewegungsprofile ablesen, sogar von Soldat*innen oder Politiker*innen.
Wer Kontakt zu Händlern, also Databrokern sucht, wird auf dem Online-Marktplatz eines Berliner Unternehmens fündig: Datarade.ai. Der Marktplatz verkauft die Daten zwar nicht selbst, verkuppelt aber Anbieter und Interessierte. Das funktioniert ähnlich wie Amazon, nur eben für Datensätze. Für erfolgreiche Deals streicht der Marktplatz eine Provision ein.
Vermittelt über Datarade haben nicht nur wir sensible Handy-Standortdaten von Databrokern erhalten, sondern auch Journalist*innen aus den Niederlanden, der Schweiz und Belgien, und zwar unabhängig voneinander. Das hat im Jahr 2023 geklappt, im Jahr 2024 – und trotz der kritischen Berichterstattung in zahlreichen Medien war es auch noch 2025 möglich.
Das Problem: Der Handel mit derart detaillierten Handy-Standortdaten ist nach Einschätzung von Fachleuten nicht mit der Datenschutzgrundverordnung (DSGVO) vereinbar. Zudem haben Bundestagsabgeordnete wie Konstantin von Notz (Grüne) oder Roderich Kiesewetter (CDU) bereits vergangenes Jahr vor einer Gefahr für die nationale Sicherheit gewarnt.
Datarade wollte „alle zumutbaren Anstrengungen“ unternehmen
Und was tut Datarade? Noch vor gut einem Jahr hatte uns der Berliner Marktplatz mitgeteilt, man nehme die von unseren Recherchen ausgelösten, öffentlichen Bedenken „sehr ernst“. Die Angebote auf der Plattform prüfe das Unternehmen zwar nicht einzeln. „Eine Verpflichtung zur proaktiven Sichtung sämtlicher Inhalte auf mögliche Rechtsverletzungen ist weder praktisch möglich noch gesetzlich geboten.“ Dennoch unternehme Datarade „alle zumutbaren Anstrengungen, um rechtswidrige Inhalte auf der Plattform von Vornherein zu verhindern“.
Ein Jahr später haben wir uns nochmal auf dem Marktplatz umgeschaut. Unsere neue Recherche weckt Zweifel daran, dass Datarade „alle zumutbaren Anstrengungen“ unternimmt. So preiste Datarade in einem eigenen, redaktionellen Beitrag selbst Handy-Standortdaten an, schrieb über die daraus ablesbaren, sehr genauen Bewegungsmuster – und empfahl passende Händler. Als wir per Presseanfrage mehr zu der Seite erfahren wollten, wurde sie offline genommen.
Bereits 2024 warnte die damals kurz vor ihrem Amtsantritt stehende Bundesdatenschutzbeauftragte, Louisa Specht-Riemenschneider, vor einer Regulierungslücke. Auch die zuständige Berliner Datenschutzbeauftragte sah ein Problem: Solange ein Marktplatz die Daten nicht selbst verarbeitet, sondern nur Kontakte zwischen Käufern und Verkäufern herstellt, habe sie keine Handhabe. Verantwortlich nach der DSGVO sei nur jemand, der selbst auch Daten verarbeitet.
Unter Datenschützer*innen gibt es in dieser Frage keine Einigkeit. Das Netzwerk Datenschutzexpertise etwa kam in einem Gutachten aus dem Frühjahr 2025 zu dem Schluss, dass die DSGVO hier sehr wohl anwendbar sei. Um verantwortlich zu sein, müsse ein Datenmarktplatz nicht notwendigerweise selbst in Besitz der Daten sein. Oft sei der Handel mit personenbezogenen Daten sogar strafbar, weshalb nicht nur Datenschutzbehörden, sondern auch Staatsanwaltschaften handeln müssten.
Passiert ist so etwas bisher nicht. Auf Datarade preisen Händler weiterhin ihre Handy-Standortdaten an. In Datarade selbst steckt sogar Geld vom deutschen Staat, und zwar mehr als bisher angenommen. Dazu später mehr.
Auf Anfrage entfernte Datarade Angebote für Handystandortdaten
Nach unseren Veröffentlichungen im Jahr 2024 hatte Datarade ein Angebot für Handystandortdaten des US-Datenhändler Datastream Group offline genommen. Hierzu schrieb das Unternehmen: „Vorsorglich haben wir die betreffenden Inhalte des Datenanbieters in Bezug auf Standortdaten von unserer Plattform entfernt, bis weitere Erkenntnisse in der Angelegenheit vorliegen.“
Davon unberührt waren jedoch ähnliche Angebote von anderen Datenhändlern. Auch nach Veröffentlichung der Recherchen präsentierte Datarade Angebote von ähnlichen Datensätzen. Suchte man etwa Anfang September dieses Jahres auf Datarade nach Angeboten mit Geo-Koordinaten und mobilen Werbe-IDs, erhielt man rund 50 Ergebnisse. Grenzte man die Suche weiter ein auf Daten aus Deutschland, waren es noch 15 Treffer.
Über ein Online-Formular können Nutzer*innen verdächtige Inhalte melden. Genau das haben wir ausprobiert. Für eine solche Meldung müssen Nutzer*innen Namen und E-Mail-Adresse angeben. Um das Ergebnis nicht zu verfälschen, hat ein Kollege ohne erkennbare Verbindung zu netzpolitik.org diese Meldungen vorgenommen. Es handelte sich um insgesamt fünf Angebote von Handystandortdaten aus Deutschland oder der EU. Das Ergebnis: Die Angebote waren weniger als zwei Wochen nach Eingang der Meldungen offline.
Auf Presseanfrage teilt Datarade mit: „Die Produkt-Listungen wurden vorsorglich offline genommen, um den Hinweisen nachzugehen.“ Man gebe den Anbietern nun die Möglichkeit, Stellung zu beziehen.
So preist Datarade selbst Handy-Standortdaten an
Hatte Datarade vor unseren Meldungen wirklich keine Kenntnis über diese Angebote? Zumindest einen Überblick dürfte Datarade gehabt haben. Es gab nämlich die bereits erwähnte von Datarade selbst bereitgestellte Infoseite mit dem Titel „Was sind Handy-Standortdaten“ (im Original: „What is Mobile Location Data?“), die nach unserer Presseanfrage offline genommen wurde.
Auf dieser Seite beschrieb ein Datarade-Mitarbeiter im Detail, wie solche Datensätze aufgebaut sind: mit GPS-Koordinaten und individueller Werbe-ID, der sogenannten MAID („mobile advertising ID“). Vorschaufenster auf der Seite präsentieren mehrere passende Angebote von Datenhändlern, etwa als „Ausgewählte Datensets“. Anhand kleiner Flaggen-Emojis in den Angeboten ließ sich ablesen, woher die Daten kommen, auch mehrere Deutschland-Flaggen waren zu sehen.
Übersetzt aus dem Englischen stand auf der Infoseite, viele Datensätze böten eine hohe GPS-Genauigkeit, „wodurch sichergestellt wird, dass die von Ihnen erhaltenen Daten den realen Standorten und Bewegungsmustern sehr genau entsprechen“. Einige Datensätze würden sogar eine Präzision von unter 19 Metern erreichen, „was besonders nützlich sein kann, wenn Sie sehr detaillierte Einblicke benötigen“.
An einer anderen Stelle der Infoseite hieß es: „Manche Menschen fühlen sich möglicherweise unwohl dabei, wenn ihre Standortdaten gesammelt und für kommerzielle Zwecke verwendet werden.“ Das ist korrekt, wie die Reaktionen auf unsere Recherchen zeigen. Eine Betroffene sagte zum Beispiel im Gespräch mit netzpolitik.org:
Von mir wurden mehrere Standortdaten in meinem Kiez erfasst. Das ganze macht mich etwas sprachlos und schockiert mich. Ich hätte mir nicht vorstellen können, dass das in diesem Ausmaß möglich ist.
Und der Bundestagsabgeordnete Konstantin von Notz (Grüne) sagte 2024 mit Blick auf den Handel mit Handy-Standortdaten: „Diese Daten dürfen in der Form nicht erhoben und dann auch nicht verkauft werden.“ Dass etwas passieren müsse, stehe für ihn völlig außer Frage. „In diesem konkreten Fall widerspricht das den Sicherheitsinteressen der Bundesrepublik Deutschland.“
Warum Handel mit Standortdaten fast immer DSGVO-widrig ist
Auf potenzielle Bedenken beim Handel von Handy-Standortdaten ging die Datarade-Infoseite selbst ein. Dort hieß es auf Englisch:
Es gibt mehrere verbreitete Missverständnisse über mobile Standortdaten, darunter die Annahme, dass sie immer genau seien und dass man damit Personen ohne deren Wissen oder Zustimmung verfolgen könne. In Wirklichkeit kann die Genauigkeit mobiler Standortdaten je nach Qualität der Datenquelle und der verwendeten Technologie variieren. Darüber hinaus ist das Sammeln und Nutzen von Standortdaten ohne Zustimmung sowohl illegal als auch unethisch.
Drei Aspekte an diesem Zitat verdienen besondere Aufmerksamkeit: Es ist erstens korrekt, dass Handy-Standortdaten nicht immer genau sind. Unsere Recherchen haben gezeigt, dass Händler auch ungenaue Standortdaten verbreiten.
Es ist zweitens allerdings kein „Missverständnis“, dass sich mit diesen Daten „Personen ohne deren Wissen oder Zustimmung verfolgen“ lassen. Gemeinsam mit unseren Recherche-Partnern konnten wir in mehreren Fällen sogar Angehörige von Geheimdiensten und Regierungen vom Arbeitsplatz bis hin zu ihren Privatwohnungen tracken. Die Kolleg*innen aus Norwegen konnten sogar einen verdutzten Grindr-Nutzer zuhause besuchen, der nicht geoutet werden wollte.
Mehrere Betroffene sagten uns im Gespräch, ihnen sei nicht bewusst, einer solchen Art von Tracking zugestimmt zu haben. Zum Beispiel Hedi aus Bayern, die sagte:
Es ist beklemmend, wenn ich mir das so anschaue; die Punkte, wo ich war. Das geht niemandem was an. Und ich habe das ja nicht freigegeben.
Drittens ist der Handel mit Standortdaten nach Ansicht von Datenschutzbehörden und anderen Fachleuten oftmals selbst mit Einwilligung nicht von der DSGVO gedeckt. So werden die Daten zum einen oft angeblich nur für Werbezwecke erhoben; der Handel stellt also eine verbotene Änderung des Verarbeitungszwecks dar. Zum anderen fehlt es an Transparenz, denn Menschen müssten bei der Einwilligung umfassend informiert werden, an wen Händler Daten weitergeben. Deshalb sind die Einwilligungen oft unwirksam.
Hinzu kommt, dass sich aus Standortdaten oft sensible Informationen ableiten lassen, zum Beispiel über Besuche in spezialisierten Kliniken, bei Parteien und Gewerkschaften oder in religiösen Gebäuden. Solche Informationen sind durch die DSGVO besonders geschützt.
Die Beobachtungen auf dem Marktplatz Datarade werfen Fragen auf. Wieso hat die Plattform auf einer selbst verfassten Infoseite Angebote mit GPS-Daten angepriesen, die realen „Bewegungsmustern sehr genau entsprechen“ – nahm solche Angebote allerdings nach der Meldung durch einen Nutzer wieder offline?
Wir haben Datarade per Presseanfrage auf die Infoseite angesprochen. Wenig später war sie offline. „Wir nehmen Ihren Hinweis zum Anlass, die Kategorie-Seite redaktionell zu überprüfen und vorsorglich offline zu nehmen“, teilt das Unternehmen mit.
Diese Anstrengungen unternimmt Datarade nach eigenen Angaben
Datarade legt Wert darauf, zu betonen, selbst kein Datenanbieter zu sein, „sondern ein Verzeichnis von Datenanbietern und deren Produktkatalogen“. Weiter schreibt die Pressestelle auf unsere Fragen: „Datarade verurteilt jedweden rechtswidrigen Handel mit Daten und setzt sich für einen rechtskonformen Austausch von Daten ein.“
Demnach dürften sich auf Datarade nur registrierte Unternehmen anmelden. Anbieter würden sich vertraglich dazu verpflichten, nur rechtskonforme „Inhalte auf Datarade zu veröffentlichen“. Sie würden „angehalten“, ihre Datenschutz-Richtlinien zu verlinken und die Konformität mit Datenschutzbestimmungen zu bestätigen. Auf jeder Produktseite gebe es einen Link zum Melden von Inhalten; den Meldungen gehe man dem Digitale-Dienste-Gesetz entsprechend nach.
Wir wollten wissen, in welchem Ausmaß Datarade am mutmaßlich illegalen Geschäft mit Handy-Standortdaten mitverdient. Genauer gesagt: Wie viel Provision Datarade in den letzten drei Jahren durch über den Marktplatz vermittelte Deals mit Handy-Standortdaten erhalten hat. Diese Frage hat uns das Unternehmen nicht beantwortet. Stattdessen verwies die Pressestelle auf den allgemein gehaltenen Jahresabschluss, nach dem wir nicht gefragt hatten.
Zum Zeitpunkt der Veröffentlichung dieser Recherche gibt es auf Datarade noch immer mehrere Angebote für Handy-Standortdaten, die mit individuellen Werbe-IDs verknüpft sind. Sie lassen sich kinderleicht über die Suchfunktion auf der Plattform finden. Damit Datarade sie offline nimmt, müsste sie wohl erst jemand von außerhalb aktiv melden – und den Marktplatz regelmäßig auf neue Angebote prüfen.
Wir erinnern uns: Datarade unternimmt nach eigener Aussage „alle zumutbaren Anstrengungen, um rechtswidrige Inhalte auf der Plattform von Vornherein zu verhindern“.
So will Datarade neue Händler auf den Marktplatz locken
Im Zuge unserer Recherchen hatten wir uns auch selbst als potenzieller Anbieter für Ortsdaten bei Datarade registriert. Dafür haben wir eine E-Mail-Adresse mit Pseudonym genutzt – und nichts weiter unternommen. Seitdem erhalten wir regelmäßig E-Mails von Datarade. Daraus lässt sich ableiten, welche Mühen die Plattform unternimmt, um aktiv neue Datenhändler für sich zu gewinnen.
Mehrfach versuchte Datarade etwa, ein persönliches Gespräch mit uns – dem vermeintlich neuen Händler – zu vereinbaren. „Lass mich wissen, wenn du Daten zum Verkauf hast, dann können wir darüber nachdenken, sie auf den größten Datenmarktplätzen zu monetarisieren“, hieß es auf Englisch.
Es folgten weitere E-Mails von Datarade. Darunter eine, die versuchte, uns mit der Aussicht auf Umsatz zu locken. Demnach sollten wir lernen, wie ein anderer Anbieter von Standortdaten „Kunden in neuen Märkten erreicht hat“. Das Marktvolumen, also der Umsatz aller Akteur*innen am Markt, liege demnach bei 93 Millionen Euro.
Auch Tutorials erreichten uns. Sie handelten davon, wie wir unser Angebot für Datarade optimieren können. Demnach sollten wir unseren Produktkatalog per ChatGPT ausformulieren lassen. Einen passenden Prompt lieferte die Plattform gleich mit. Auf unserem Anbieterprofil sollte der Hinweis auf DSGVO-Compliance nicht fehlen, riet ein anderes Tutorial.
In den Datenmarktplatz floss mehr Steuergeld als bisher angenommen
Bereits 2024 konnten wir berichten, dass in Datarade auch Steuergeld steckt. Inzwischen wissen wir: Es ist noch mehr Geld als bisher bekannt.
Zunächst hatte der Datenmarktplatz im Jahr 2019 ein Investment in Höhe von einer Million Euro aus dem „High-Tech Gründerfonds“ (HTGF) erhalten. Das ist ein zentrales Instrument der deutschen Start-up-Förderung. Mehr als die Hälfte des 320 Millionen Euro schweren Fonds stammt vom Bundeswirtschaftsministerium, 170 Millionen Euro.
Darüber hinaus schoss der HTGF allerdings vier Jahre später weitere knapp 500.000 Euro in das Unternehmen. Der Anlass war eine Runde zur Anschlussfinanzierung. Das geht aus einer Antwort des Wirtschaftsministeriums auf eine parlamentarische Anfrage der damaligen Linken-Abgeordneten Martina Renner aus dem Jahr 2024 hervor.
Wir haben das Dokument mit einer Anfrage nach dem Informationsfreiheitsgesetz (IFG) erhalten, jedoch zunächst in einer fast vollständig geschwärzten Variante. Das Wirtschaftsministerium hatte die Antwort des damaligen Staatssekretärs als „Verschlusssache – Nur für den Dienstgebrauch“ eingestuft. Erst nachdem wir Widerspruch gegen die Entscheidung eingelegt hatten, gab das Ministerium die Antwort für die Öffentlichkeit frei.
Das Ministerium betont darin erneut, dass es „auf die Investmententscheidungen des HTGF keinen Einfluss“ nehme. Jedoch seien „Investitionen in Unternehmen, die Aktivitäten in Verbindung mit Cybercrime verfolgen“, gemäß „der Ausschlussliste des HTGF ausgeschlossen.“ Als solche könne das Geschäftsmodell von Datarade nicht betrachtet werden, da die Plattform lediglich Kontakte zwischen Datenanbietern und Interessierten herstelle. „Das Zustandekommen eines Vertrags und der Austausch von Daten läuft grundsätzlich vollständig außerhalb der Plattform.“
SPD sieht „erheblichen Handlungsbedarf“, CDU bleibt unkonkret
Wie viel Verantwortung sollen Datenmarktplätze dafür tragen, wenn Datenhändler dort die Standortdaten von Millionen Menschen verschleudern? Einen Vorschlag hierzu hatte die heutige Bundesdatenschutzbeauftragte bereits im vergangen Jahr: Der deutsche Gesetzgeber könnte die Reform des Bundesdatenschutzgesetzes nutzen, um das Geschäft von Datenmarktplätzen zu regeln. Die Reform war zunächst für 2024 geplant gewesen, fiel aber dem vorzeitigen Aus der Ampel-Koalition zum Opfer.
Auch die neue Koalition aus Union und SPD will den Datenschutz reformieren. Im Fokus stand zwar bisher ein Rückbau von Regulierung – aber gerade bei Datenmarktplätzen sehen Politiker*innen mehrerer Parteien Probleme.
„Auch wenn im Koalitionsvertrag keine konkrete Aussage dazu vereinbart wurde, so sehen wir mit Blick auf die Databroker-Files-Recherchen nicht allein aus datenschutzrechtlicher Sicht, sondern auch aus sicherheitspolitischer Perspektive erheblichen Handlungsbedarf“, schreibt uns etwa Johannes Schätzl, der digitalpolitische Sprecher der SPD-Fraktion im Bundestag. Er werde „diese Thematik in den anstehenden Verhandlungen selbstverständlich auch ansprechen und konkrete Vorschläge einbringen“. Es sei allerdings noch offen, ob es in der Koalition eine Zustimmung für entsprechende Gesetzesänderungen gibt.
Der Koalitionspartner, die Union, hält sich auf Anfrage von netzpoiltik.org bedeckt. Ralph Brinkhaus, Sprecher für Digitalisierung und Staatsmodernisierung, lässt auf unsere sechs Fragen zur anstehenden Datenschutzreform lediglich verlauten: „Wir arbeiten an den von Ihnen genannten Punkten.“
Grüne und Linke machen Druck
Die Grünen-Digitalpolitiker Lukas Benner und Konstantin von Notz sehen im fehlenden Plan der Regierungskoalition beim Datenhandel ein Beispiel für deren Datenschutzpolitik. Während Union und SPD sich „verfassungsrechtlich hochumstrittene Vorhaben“ wie die Wiedereinführung der Vorratsdatenspeicherung vorgenommen hätten, fehle auf ihrer Agenda die Lösung der „anhaltenden und zunehmenden Problematik der Databroker“.
Die grüne Bundestagsfraktion halte „eine gesetzliche Einschränkung dieser Praktiken für dringend geboten – übrigens auch mit Blick auf den Schutz unserer Sicherheitsbehörden und ihrer Mitarbeiterinnen und Mitarbeiter“. Das Innenministerium müsse sich endlich der Thematik widmen.
Grundsätzlicher wird bei dem Thema Donata Vogtschmidt, digitalpolitische Sprecherin der Linkspartei. Sie wolle „Geschäftsmodellen, die auf personalisierter Onlinewerbung basieren, insgesamt den Kampf ansagen“. Vogtschmidts Vorschlag, um das Problem an der Wurzel zu lösen: Im Gesetz über digitale Dienste (DSA) der Europäischen Union ist bereits ein Verbot personalisierter Werbung für Minderjährige vorgesehen. Dieses Verbot sollte auf alle Nutzenden ausgeweitet werden, denn „so ließe sich kommerzieller Datenhandel wirklich eindämmen“.
Unterdessen könnte auch die EU aktiv werden. Sie will mit dem kommenden Digital Fairness Act Lücken für Verbraucher*innen im Netz schließen. Bis 24. Oktober können Interessierte Ideen einreichen, in welchen Bereichen sie Handlungsbedarf sehen.
Eindrücke vom Kollapscamp
Lesedauer: 8 Minuten

Ich war selbst nicht auf dem viel beschworenen Camp von Tadzio Müller, habe mir aber von zwei Menschen erzählen lassen, die dort waren. Ein lehrreiches Bildungscamp (wie öfters), durchaus nett, was Rituale und Trauerbewältigung angeht und eine gute Mischung, was die Teilnehmenden angeht, soll es gewesen sein.
Das Bewegungs-Management sucht nach neuen Subjekten, Organisationsansätzen und Zielvorstellungen, nachdem die Klimabewegung quasi kollabiert ist beziehungsweise wurde. Der Fokus auf die appellative Politik, mit der Regierungen sozial-ökologische Transformation schmackhaft gemacht werden sollte, die wiederum dem Bewegungsvolk als Türöffner für die Revolution verkauft wurde, ist offensichtlich gescheitert. Nun soll Alles scheinbar noch etwas exklusiver werden – die ausgewählten Anhänger*innen des Bischöfs dürfen aber gemeinsam trauern. Wer jetzt beim solidarischen Preppen dabei ist, wird dann auch mitversorgt, wenn die Zeiten härter werden. Und die letzten queeren underground-Clubs werden von den arschlochisierten Barbaren vom Land mit Schrotflinten verteidigt werden – so blieb es mir aus Zwischen friedlicher Sabotage und Kollaps hängen…
Die Linken Horst Kahrs und Tom Strohschneider geben eine Presserundschau als Trauerarbeit und strategischer Schwenk. Die Orga des Camps bedankt sich und teasert erste Reflexionen an unter Genoss*innenbeitrag: from Kollapscamp, with love. Letzteren dokumentiere ich unten. Etwas schade, dass ich nicht dabei sein konnte, bin ich schon. Dabei hätte ich mir den Luxus, über Kollaps zu diskutieren, durchaus leisten können. Einige neue Anstöße werden sicherlich dabei rumkommen und sei es nur, Verdrängung aufzulösen und die Klimadepression durch pragmatisches Preppen zu überwinden. Selbstverständlich wurden auf dem Camp wichtige Punkte angesprochen, über die es neu nachzudenken gilt…
Genoss*innenbeitrag vom Kollapscamp-Orgateam
Das erste Kollapscamp ist vorbei, und wir sind immer noch total überwältigt von Euch, von der Intensität und Resonanz, von den vielen Potenzialen und Beziehungen, die hier entstanden sind. Wir sind stolz und glücklich, aber auch erschöpft, und deshalb noch nicht der Lage, einen ausführlicheren Text zu schreiben, der tiefgehend und kritisch analysiert, was hier passiert ist, der vielleicht sogar über nächste Moves und Strategien nachdenkt. Aber wir wollen uns trotzdem direkt nach dem Camp bei Euch melden, wenn all die Eindrücke noch frisch sind, uns bedanken (beim gastgebenden Kollektiv und der tollen KüFa Food for Action, bei den Sanis und bei den Crèpes- und Waffelständen, beim Solibus und der IL, bei den Menschen, die den Infopoint und den Kids Space organisiert haben, und denen, die die Bar betreuten – und vielen, vielen mehr), und Reflexionen, Selbstkritiken, aber auch unseren Stolz und unsere Freude teilen: darüber, was hier passiert ist, was wir alle zusammen hier erreicht haben.
Mehrgenerationencamp
Von Anfang an, schon im Orgaprozess, war eines sichtbar: hier war nicht nur die verhältnismäßig junge Klimabewegung vertreten – die war auch präsent und sichtbar, mit Menschen von Ende Gelände, Extinction Rebellion, und dem Umfeld der Letzten Generation. Jenseits davon trafen sich aber auch viele linke und ökologische Bewegungsspektren, die sich seit Jahren oder in manchen Fällen Jahrzehnten nicht mehr auf Demos, und schon gar nicht auf Camps geschleppt haben. Von einer grünen Stadträtin aus Hamburg über (Selbstbeschreibung) “queere junge Zecken”, von bürgerlichen Linken zu organisierten Christ*innen. Es waren Menschen da, die sich bisher noch nie mit derart “linken” Inhalten und Organsierungsformen befasst hatten. Es war auch ein queeres Camp, und gut informierten Quellen zufolge entstanden während der Abschlussparty am Samstag in den verzweigten Katakomben des gastgebenden Kollektivs die versprochenen all gender Cruising Spaces. Die älteste Teilnehmerin war 85, die jüngsten waren Kids. Es gab Globalisierungskritiker*innen, Omas gegen Rechts, Anti-Atom- und Jugendumweltbewegte, Menschen aus der Hacker- und der Erneuerbaren-Szene, sogar die von uns im Programm sträflich vernachlässigte SoLaWi-Bewegung war dabei, und begann, sich mit der Kollapsbewegung vernetzen.
Selbstorganisiercamp
Was uns zum nächsten Punkt bringt: Selbstorganisierung. Die war hier richtig, richtig toll, was uns einerseits besonders beeindruckte, weil so viele Menschen hier waren, die noch nie auf irgendeinem aktivistischen Camp waren, und wofür wir andererseits wahnsinnig dankbar waren, weil uns als Orgacrew, viele von uns selbst mit nicht besonders viel Erfahrung im Organisieren eines derart großen Events, immer wieder Sachen entglitten, es erhebliche Reibungsverluste und Lücken im Prozess gab, weil wir immer wieder Sachen aus dem Blick verloren. In all diesen Fällen waren es die Teilnehmer*innen, die sich der Probleme annahmen, und – eines unserer Lieblingsbeispiele – einen wunderschönen selbstorganisierten Kids Space aufbauten. Es haben tatsächlich so viele Menschen so spontan und so motiviert “Reproschichten” übernommen, wie wir es noch nie erlebt haben.
Innerearbeitscamp
Wir freuen uns auch sehr darüber, dass wir in unserem Programm nicht nur internationale top-standard-Kurse im Bereich “praktische Katastrophenvorbereitung” hatten wie den von Cadus (Climate Emergency Responder) oder das zweitägige Planspiel “Organizing in Crisis”, Gatans Förbands/Pär Plüschkes episch-populäres Format “Stop the Bleed”, ebenso vollkommen neue Module wie “How to Defend a Pride March” oder einen Workshop, der ganz praktisch zeigt, wie mensch in Zeiten von Strom-, Internet und allemmöglichen-Ausfällen miteinander telekommunizieren kann. Ein erheblicher Teil des Programms, ungefähr ein Drittel, war dem gewidmet, was wir manchmal als “Emo-Arbeit”, häufiger, und wie wir finden besser, als “innere Arbeit” bezeichnen. Im Orgaprozess war von Anfang an klar, dass wir als Camp nur dann zur Entstehung einer solidarischen Kollapsbewegung beitragen können, wenn wir es schaffen, diejenigen, die sich ihre Hände in praktischer Arbeit und Katastrophenvorbereitung schmutzig machen wollen (ob in der queeren Selbstverteidigung oder im Bau von Hochbeeten), stabil mit denjenigen zu vernetzen, deren Arbeit eher im Inneren liegt: die sich um Traumata kümmern und sichere Räume herstellen, die darum ringen, zu verstehen, was Solidarität im Kollaps bedeuten kann, die die inspirierende Praxis des Klimakollapscafés fortsetzen. Diese gleichwertige Verbindung von innerer und äußerer Arbeit auf Augenhöhe halten wir für eine der zentralen politischen Achsen und Innovationen einer Kollapsbewegung.
Kinda-sorta-Kollapscamp
Dieser Fokus auf innere und praktische Arbeit anstatt klassischer Konferenz- und Diskussionsformate hat aber auch zu einer Entscheidung geführt, die wir im Nachhinein für einen Fehler halten: wir haben fälschlicherweise angenommen, dass das, was wir gerne “Kollapsakzeptanz” nennen – tatsächlich eine Mischung aus Akzeptanz physikalischer und gesellschaftlicher Kollapsrealitäten, und einer leichten Genervtheit mit all den Diskussionen darüber, ob das mit dem Kollaps, oder genauer, den Kollapsen, wirklich und sicher schon der Fall ist und sein wird – bei den meisten Menschen auf dem Camp ähnlich stark ausgeprägt sei, wie bei uns, was dazu führte, dass wir, mit Ausnahme des aus der Kerngruppe kommenden Vortrags “Systeme im Kollaps” zu wenige Events organisierten, auf denen diese Fragen (“Die Kollapsfrage”) kontrovers aber gleichzeitig respektvoll hätte diskutiert werden können. Und wenn “Kollaps” besprochen wurde, dann eher in Gesprächen am Rande von Workshops, Gesprächen, in denen mehr über Kollaps als Diskurs/Erzählung/Strategie gesprochen wurde, denn als realer physikalischer und gesellschaftlicher Prozess. Im Sinne einer möglicherweise entstehenden Kollapsbewegung haben wir hier unsere Verantwortung der Entwicklung einer “Kollapsdidaktik” nicht wirklich wahrgenommen.
Fehlerkulturcamp
Wo wir gerade bei Fehlern sind: wir haben ne ganze Reihe davon gemacht, und die wollen wir hier offenlegen. Nicht im Sinne eines beichtartigen Schuldgeheuls-und-Asche-aufs-Haupt-Streuens, sondern im Sinne einer vernünftigen, solidarischen und produktiven Fehlerkultur, in der wir verstehen, dass diejenigen, die sich nach vorne trauen, die Risiken eingehen, die auch mal handeln, bevor vollkommen klar ist, dass das, was dabei herauskommt, vollkommen fehlerfrei sein wird, nunmal Fehler machen werden. Das gilt vor allem, wenn es sich um ein ohne vorherigen Zusammenhang ziemlich randomly zusammengewürfeltes (und im Grunde zu kleines und an manchen Stellen ehrlich überfordertes) Orgateam handelt, dass von Anfang an nur online zusammenarbeiten konnte, und es trotzdem geschafft hat, hier was ziemlich geiles zu organisieren. Jetzt aber zu den Fehlern, und die folgende Liste ist mit Sicherheit nicht vollständig.
Wir hätten gerne mehr internationale, vor allem BiPoc-Perspektiven auf dem Camp gehört, sowohl in Workshops, als auch bei den Teilnehmenden. Wir schafften es, Menschen aus der Anglo-Welt hierher zu holen, aber nicht die äußerst inspirierenden Soulèvements de la Terre aus Frankreich; auch unser Versuch, Menschen, die in den Fluten von Valencia organisiert und geholfen haben, waren nicht von Erfolg gekrönt, was nur teilweise an unzureichenden Finanzmitteln lag. Es gab zwar ein improvisiertes “Internationals”-Meeting, an dem ung. 50 Menschen teilnahmen (zB aus Finland und der Türkei, den USA und der Schweiz, aus Holland und Österreich), aber mehr Raum für Strategiediskussion und internationale Vernetzung hätte dem Camp gut zu Gesicht gestanden.
Ein weiterer, und für uns sehr schmerzhafter Fehler, war die Art und Weise, wie die sehr aktiven Diskussionen, die wir in unserer Orga über die Rolle von “Leadership” führen, im Eröffnungsevent rüberkamen. Unsere Idee war, Tadzios sehr, und in der öffentlichen Sichtbarkeit auf jeden Fall zu zentrale Rolle bewusst zu thematisieren, und symbolisch die Übergabe des Hefts der Handlung an an das Bewegungskollektiv – eine Übergabe, die in der realen Arbeit bereits weitgehend passiert ist – darzustellen. Das kam ganz offensichtlich bei ganz vielen überhaupt nicht rüber, die leise Ironie konnte kaum jemand merken, und am Ende fanden selbst wir, dass es an manchen Punkten auch ziemlich cringe war.
Jedoch, auch wenn unser Versuch der Thematisierung von Leadership in unseren Bewegungen – was ist die Funktion von Leadership, wird sie gebraucht, wie wird sie kontrolliert und zur Rechenschaft gezogen, wie ausgetauscht, etc. – offensichtlich gescheitert ist (Fehlerkultur: mistakes will be made) sind wir stolz auf den Versuch, zu einem Thema Worte zu finden, dass in linken Bewegungen oft vermieden wird, aber nur mit einem Ziel diskutiert wird: produktive Formen politischer Leadership zu delegitimieren und zu shamen. Wir – und das betonen vor allem diejenigen Menschen im Orgaprozess, die es noch nicht gewohnt sind, mit welcher Lust sich in der radikalen Linken gerne gegenseitig zerfleischt wird – wünschen uns für die Zukunft nicht nur eine offenere Fehlerkultur, sondern auch eine Gesprächskultur, in der Kritik produktiv artikuliert und aufgenommen werden kann.
Kollapscamp
Bei aller Erschöpfung und Kritik von außen wie von innen ist unser aller Grundgefühl aber eines, was der Euphorie schon ziemlich nahekommt. Das Kollapscamp war der erste politische Space, zumindest im deutschsprachigen, aber wir glauben auch im europäischen Kontext, in dem fast 1000 Menschen zusammenkamen, und “Kollapsakzeptanz” die dominante politische Position war, wo wir unsere Zeit nicht primär mit Verdrängungsdebatten mit Menschen verschwenden mussten, deren politische Analysen vor allem darin bestehen, Wege zu suchen, die Realität zu ignorieren (zum Beispiel wurde uns endlich mal kein “Alarmismus” vorgeworfen). Wer selbst kollapsbewusst ist, und natürlich: wer auf dem Camp war, wird wissen, wie wuchtig die Erfahrung ist, sich mit dem Wissen über die Realität nicht mehr allein zu fühlen. Manche von uns vergleichen sie mit Coming Out Erfahrungen. In diesem Raum der Kollapsakzeptanz traf sich eine große Anzahl von Menschen, die nicht nur in Workshops sitzen und diskutieren, sondern die ihre Energie zunehmend in den Aufbau von Sicherheits- und Solidarstrukturen für die Zukunft investieren wollen. In diesem ersten Kollapscamp trafen sich zum ersten Mal richtig viele Leute, für die die Idee, gemeinsam an einer solidarischen Kollapsbewegung zu arbeiten, einen Weg in die Zukunft schafft, der nicht nur dunkel und scheiße aussieht.
Wie geht’s weiter? Klar haben wir schon Ideen und Visionen, aber verzeiht uns, wenn wir die hier erstmal nicht teilen: die allerletzten Zelte werden gerade abgebaut, und wir sind stehend k.o. Nochmal: dank an Alle, die hier waren, Alle, die mitgeholfen haben, Alle, die uns unterstützt haben, von nah und fern. An all die geht nämlich der Dank, den uns ein (hier anonymisierter) Teilnehmer am Ende des Abbaus noch mitteilte: Er sagte (paraphrasiert), dass er 40 Jahre resigniert und frustriert mit der Welt war und dass dann auf einmal wir daher kommen und einen Ort schaffen, an dem Menschen sich ehrlich mit Kollaps auseinandersetzen und anpacken wollen, was für eine Lebensfreude ihm das gibt und dass er unbedingt weiter dabei sein möchte. Und damit meinte er nicht nur das Orgateam: damit meinte er alle von uns, die auf dem Camp waren und es möglich gemacht haben.
Soviel dazu. Ihr hört von Uns. Jetzt chillen wir erstmal.
Die Orgacrew des Kollapscamps
p.s.: und wirklich der letzte Punkt: Danke an Alle, die uns geholfen haben, unser noch kurz vor dem Camp empfindliches Finanzloch zu stopfen. Wir sind jetzt finanziall im grünen Bereich, und werden demnächst veröffentlichen, an welche Projekte das übrige Geld geht. Wer aber weiterhin an das Kollapscamp und die mit Sicherheit kommenden Folgeprojekte spenden will, kann das gerne hier tun: https://www.betterplace.org/de/projects/156994-solidaritaet-i-d-katastrophe-deine-spende-fuers-kollapscamp
- Am Freitag Eu-Abstimmung zu Chatkontrolle. Offener Brief vion hunderten Wissenschaftler:innen dagegen!
- [Frankreich] Spitzel enttarnt: auch Bezüge nach Deutschland
- Berliner Verfassungsschutzgesetz: Der Spion im Einkaufszentrum
- [Berlin] Angriff auf militärisch-industriellen Komplex – Blackout in Europas größtem Technologiepark